※本稿は2026年10月7日(執筆時点)までの公開情報に基づいています。今後の発表等により状況や内容に変化が発生する可能性があります。
 |
本コラムの内容をさらに詳しく・わかりやすくご説明するセミナーを予定しています
タイトル:【緊急開催】日本のサイバー被害『同時多発』の実像 〜相次ぐインシデントから読み解く、『防ぐ』だけでは足りない理由〜 |
お申し込みQRコード
|
シルバーウィーク(9月19〜23日の5連休)が明けた9月下旬、「個人情報漏えいのお詫び」が次々に公表されました。カーシェアやコンビニのアプリ、通販の後払い決済、チケットの払い戻しなど、どれも私たちが日常的に使っているサービスです。
実は、筆者自身もその当事者になりました。9月の一連の事案のうち一つで、筆者の個人情報が漏えいしたのです。どのサービスかはここでは伏せますが、お詫びのメールを読みながら、セキュリティを生業にしていても、利用者の立場では漏えいそのものを防ぎようがないことを、改めて実感しました。
現代を生きる私たちは、すでに何かしらの個人情報が漏れていると考えた方がよい段階に来ています。
本コラムは、経営者の皆さまに向けて書いています。ただし、漏えいした本人としての振る舞いと、従業員一人ひとりが警戒すべき詐欺についても触れます。9月の事例と統計から攻撃の構造を読み解き、経営と個人それぞれの備えを考えます。
まず、9月に何が公表されたのかを整理します(図1)。
連休前の9月11日、デジタル庁は政府共通基盤(GSS)への不正アクセスを公表しました。VPN(社外から社内ネットワークに接続するための仕組み)の脆弱性(ソフトウェアの欠陥)を突かれ、約24.6万件の個人情報が漏えいした可能性があります。同じ日にはロート製薬が通販システムへの不正アクセスの可能性を公表し、9月15日にはムラウチドットコムが約772万件の漏えいを確認したと続報を出しました。
連休が明けると、公表はさらに増えました。画像共有サービスのGyazoは9月25日の続報で、利用者約2,362万件分のデータが流出したことを明らかにしました。タイムズカーは、運転免許証などの本人確認書類の画像約160万件が漏えいしたと公表しています。9月29日には、セイコーマート(アプリの約57万アカウント)、ヤマト運輸(後払いサービス)、イープラス(払い戻しシステム)と、同じ日に複数の公表が重なりました。
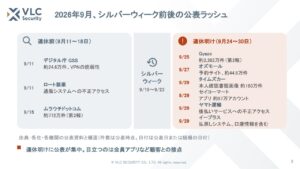
図1:シルバーウィーク前後の主な公表情報
なぜ連休明けに集中したのか。ここからは筆者の推測ですが、連休中は監視や社内判断の体制が手薄になり、検知と公表の判断が連休明けにずれ込んだ可能性があります。セイコーマートの公表によれば、不正な解約処理が起きたのは9月24日の夜で、検知したのは9月28日でした。なお、これらの事案に共通の攻撃者や原因があるかどうかは、執筆時点では確認されていません。
統計で見ると、警察に届けられたランサムウェア(データを暗号化・窃取して身代金を要求する攻撃)の被害件数は、急増していません。警察庁によると、2026年上半期の被害は123件で半期最多でしたが、前年同期比では約6%増にとどまります。一方、東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した漏えい事故は前年より4.7%減りました。それでも、漏えいした人数は約3,063万人分と前年の約1.9倍に膨らんでいます。増えているのは件数よりも、1件の重さです。
ただし、これらの数字は攻撃全体を映したものではありません。警察庁の統計はランサムウェアに限られ、しかも警察に届け出があった事案しか数えられません。届け出をしなかった被害や、暗号化を伴わない不正アクセスによる漏えいは含まれていないのです。東京商工リサーチの集計も、対象は上場企業とその子会社に限られます。
攻撃全体の規模に近い指標として、情報通信研究機構(NICT)の観測網「NICTER」のデータがあります。NICTERは、本来は通信が届くはずのない未使用のIPアドレス群で、そこに届く無差別な探索や攻撃の通信を観測しています。2025年の観測量は過去最多でした。2026年4〜6月期も、観測環境の更新による増加分を差し引いてなお、前の四半期より約3割増えています。4月末にサーバ管理ソフト「cPanel & WHM」の脆弱性が公表された際には、その翌日から探索の通信が観測されました。
NICTER自身が注記しているとおり、観測される通信の量は攻撃件数そのものではありません。それでも筆者は、警察に届く被害件数が横ばいでも、その手前にある探索や攻撃の試行は増え続けているとみています。表に出る被害の数字は、攻撃という氷山の一角にすぎません。
では、攻撃者はどこから入っているのでしょうか。筆者は、入口が2つあるとみています(図2)。
一つ目は、インターネットから触れられる機器です。警察庁の統計では、侵入経路が判明したランサムウェア被害のうち、2025年はVPN機器が66.3%、リモートデスクトップが20.7%を占めました。デジタル庁の事案もこの型です。世界でも、米Verizonが2026年5月に公表した調査報告書で、最初の侵入手口として脆弱性の悪用が31%を占め、初めて首位になりました。米Mandiantによれば、脆弱性が公開されてから悪用されるまでの平均日数は、2025年にマイナス7日(推定)でした。修正プログラムが出る前に、悪用が始まっているということです。
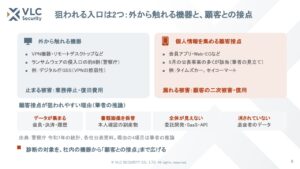
図2:狙われる2つの入り口
二つ目が、今回特に強調したい「顧客との接点」です。9月の事例を並べると、個人情報を集める窓口となるアプリケーションが目立ちます。カーシェアのWebシステム、コンビニのアプリ、後払いや払い戻しの仕組み、通販サイト、画像のアップロード用サーバなどです。
顧客との接点が狙われやすい理由として、筆者は4つを考えています。公的な統計に基づくものではなく、事例から導いた推論です。
第一に、データが1カ所に集まっていることです。会員情報、決済、利用履歴がそろう場所は、攻撃者にとって社内の奥深くまで入らずに目的を果たせる場所です。
第二に、本人確認書類の画像を保管していることです。オンラインで本人確認を済ませる仕組みが広がり、免許証などの画像を預かるサービスが増えました。パスワードは変えられますが、免許証に書かれた氏名や住所、生年月日は変えられません。
第三に、全体が見えにくいことです。会員アプリは外部に開発を委託し、決済や配信は外部のサービスとつなぐのが一般的です。その結果、どこまでを自社が診断し、どこからを委託先が守るのかが曖昧になりがちです。
第四に、使われなくなったデータが消されずに残っていることです。報道によれば、タイムズカーの事案では退会済みの会員も対象に含まれていました。使わなくなったデータも、残っている限り漏れる可能性があります。
顧客向けのWebサイトを支える裏側も狙われています。第1章で触れたcPanel & WHMは、Webサイトやサーバを管理する画面のソフトです。NICTERによれば、2026年9月のブログ執筆時点で、日本でも約1,100台のログイン画面がインターネットから見える状態にあります。顧客向けのサイトを動かす管理画面は、攻撃者にとって格好の入口です。
社内のVPN機器は診断しているのに、顧客向けのアプリは開発会社に任せきりになっている。そうした企業は少なくないはずです。点検の範囲を「顧客との接点」まで広げることを強くお勧めします。
「同時多発」に見える理由のもう一つは、1カ所の侵害が多数の組織の公表につながる構造です(図3)。
KDDIがインターネット接続事業者(ISP)向けに提供するメールシステムでは、約1,223万件のメールアドレスの漏えいが確定しました。このシステムを使う複数のISPが、利用者への対応に追われました。EC構築基盤のEストアーでは約885万件(重複を含む)の情報が漏えいし、出店する多数の店舗が顧客にお詫びを出しています。自治体や大学の委託先でも、同じ構図の被害が起きました。
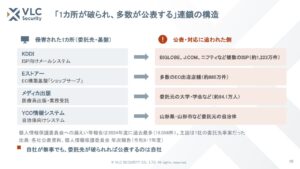
図3:「1カ所が破られ、多数が公表する」連鎖の構造
当社顧問の西本逸郎氏(株式会社セキュリティドライブ 代表取締役)は、この夏を「基盤事業者が狙われた夏」と表現しています。このコラムは第5章で詳しく紹介します。自社のシステムが無事でも、委託先や利用している基盤が破られれば、顧客に謝罪するのは自社です。
筆者の評価では、日本の被害は世界の潮流とほぼ時間差なく連動しています。
セキュリティ企業のCheck Pointによると、2026年第2四半期に、盗んだデータを晒すリークサイトに掲載された被害は世界で2,139件と、前年同期比33%増でした。活動が確認された攻撃グループの数も、前の四半期の71から93に増えています。暗号資産の取引分析を手がける米Chainalysisによると、2025年の身代金の支払総額は前年比8%減った一方、攻撃者が主張する攻撃の件数は約5割増えました。払う企業が減った分を、攻撃者は「数」で補い、標的を中小・中堅企業に広げています。国内のランサムウェア被害でも、約6割を中小企業が占めています。
AIの影響はどうでしょうか。米Googleは2026年5月、AIで開発されたとみられるゼロデイ攻撃(修正プログラムがまだない脆弱性を突く攻撃)を初めて確認したと発表しました。報道によれば、国内でも生成AIを使ってランサムウェアを作った疑いで、19歳の男性が逮捕されています。AIは、攻撃の速度を上げ、攻撃を始めるハードルを下げています。
| ただし ―― 「日本が狙い撃ち」でも「AIのせい」でもない
筆者が調べた範囲では、日本だけが狙われていることを示す根拠は見当たりませんでした。また、AIで攻撃の「回数」が増えたことを示す独立したデータも、執筆時点では確認できていません。Mandiantも2025年を「AIが直接の原因となった侵害の年ではない」と評価しています。侵入口の多くは、管理されていない機器や推測しやすいパスワードといった、既知の弱点です。 |
筆者が今回、最も懸念しているのは、漏れた情報の「その先」です。
西本顧問は次のコラムで、盗まれる情報の価値が「換金」から「意味の抽出」へ移っていると指摘しています。狙われるのは、カード番号のようにすぐ換金できる情報だけではありません。メールのやり取りや取引先との関係から、誰が経理担当で誰が支払いを決めるのかまで、生成AIで読み取れる時代になったと警告しています。
| 関連コラムのご紹介
西本逸郎「基盤事業者が狙われた夏――盗まれたのは『取引先との関係』だった」(セキュリティドライブ、2026年9月16日) |
筆者はこの指摘を、個人にも当てはめて考えています。9月に漏えいした情報には、連絡先や住所、生年月日、本人確認書類が含まれていました。しかも、その多くはカーシェア、コンビニアプリ、予約サイト、チケット販売といった、生活圏や趣味に結びつくサービスの会員情報です。どのサービスの会員であるかということ自体が、その人の暮らしを映します。一つひとつは断片でも、突き合わせれば「誰と、どこで、何を好んで暮らしているか」という、個人を形づくる輪郭が浮かび上がります(図4)。
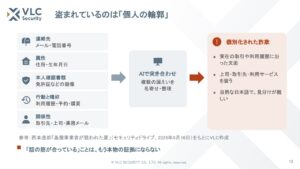
図4:漏えいデータが「個人の輪郭」になり、詐欺に使われる流れ
これが意味するのは、詐欺の個別化です。無差別にばらまくフィッシング(偽のメールやSMSで情報をだまし取る手口)から、一人ひとりに合わせた詐欺へと移っていくおそれがあります。たとえば、実際に使ったサービスの利用日に合わせた連絡や、取引先の担当者名と進行中の案件名を入れた請求書の差し替え依頼が考えられます。こうした個別の文面を大量に作ることは、いまのAIにとって難しくありません。
経営者の皆さまには、従業員にこう伝えていただきたいと考えています。「話の筋が合っている」ことは、もう本物の証拠にはならない。振込先の変更、パスワードの再設定、認証コードの要求があったら、メールに書かれた連絡先ではなく、もともと知っている連絡先で確かめる。この一手間が、最後の防波堤になります。
古川俊治デジタル大臣は10月6日の会見で、相次ぐ不正アクセスを受け、国民に3つの対策を呼びかけました。パスワードの使い回しをやめること、多要素認証(パスワードに加えて別の手段で本人を確かめる仕組み)を設定すること、不審なメールやSNSに注意することです。報道では「自分の情報は自分で守って」という見出しで伝えられました。
呼びかけの内容は、いずれも妥当なものです。ただし、漏えいした当事者として、筆者は一点を補足したいと思います。個人は、事業者が預かった情報の漏えいを防ぐことはできません。その責任は、情報を預かる事業者の側にあります。個人にできるのは、漏れた情報が「次の被害」につながる経路を断つこと、つまり二次被害の防止です。
具体的には、次の5つを実行してください。
| 漏えいの通知を受け取ったら(個人向け)
◻︎ 通知メールのリンクは使わず、公式サイトから自分が対象かどうかを確かめる |
本人申告制度は、たとえば全国銀行個人信用情報センターが、運転免許証などの漏えいで名義を悪用されるおそれがある場合に受け付けています。ただし、悪用を確実に防げるものではありません。漏えいを機に家族とも話し、「お詫び」を名乗る連絡ほど疑う習慣を共有しておくことをお勧めします。
7.経営者が明日から点検すべき5項目
漏えいとランサムウェアの被害は、経営に直接跳ね返ります。2025年秋に攻撃を受けたアサヒグループホールディングスは、2025年12月期の純利益が前期比36.7%減となり、決算発表は例年より約5カ月遅れました。アスクルは2026年5月期に221億円の最終赤字を計上しています。
ここまでの分析を踏まえ、経営者が自ら確認できる項目を図5に整理しました。
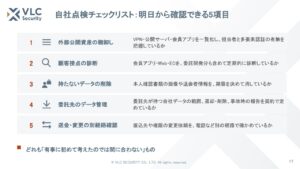 図5:自社点検チェックリスト(VLCセキュリティ作成)
1と2は侵入の入口を、3と4は漏れたときの被害の大きさを、5は漏れた情報を使った詐欺の被害を、それぞれ抑えるための項目です。特に「持たないデータは漏れない」という原則は、ほとんど費用をかけずに実行できます。本人確認書類の画像や退会者の情報を、いつまで持ち続けるのか。この問いに即答できない場合は、まずそこから始めてください。
漏えいは、もはや「起きるかどうか」ではなく「いつ知るか」の問題になりました。筆者自身がそうであったように、誰もが当事者になりえます。
経営者が守るべきは、顧客との接点。従業員が確かめるべきは、筋の通った依頼。個人が止めるべきは、二次被害。
本コラムで取り上げた一連の事案と、その背景にある構造を、もう一歩踏み込んで解説するウェビナーを開催します。自社の顧客接点や委託先をどこから点検すればよいか、本コラムの問題意識をそのまま持ち込んでいただける場です。ご参加をお待ちしています。
VLCセキュリティグループは、外部公開資産や顧客接点の診断から有事の対応までを一気通貫で支援し、お客様とともに「止まらない経営」を作り続けます。
参考情報(主要ソース)
|
VLCセキュリティグループ CISO / VLCセキュリティラボ 代表
中本 有哉
2026年10月7日 執筆