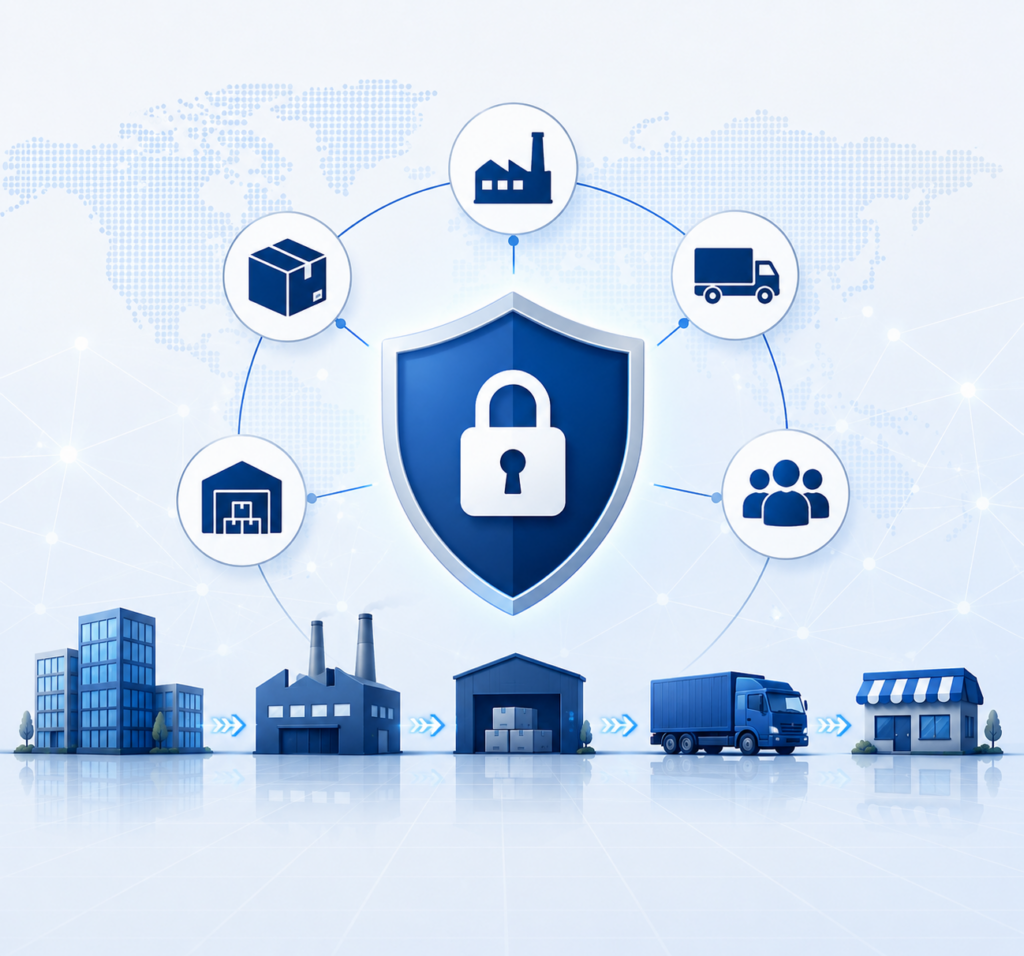
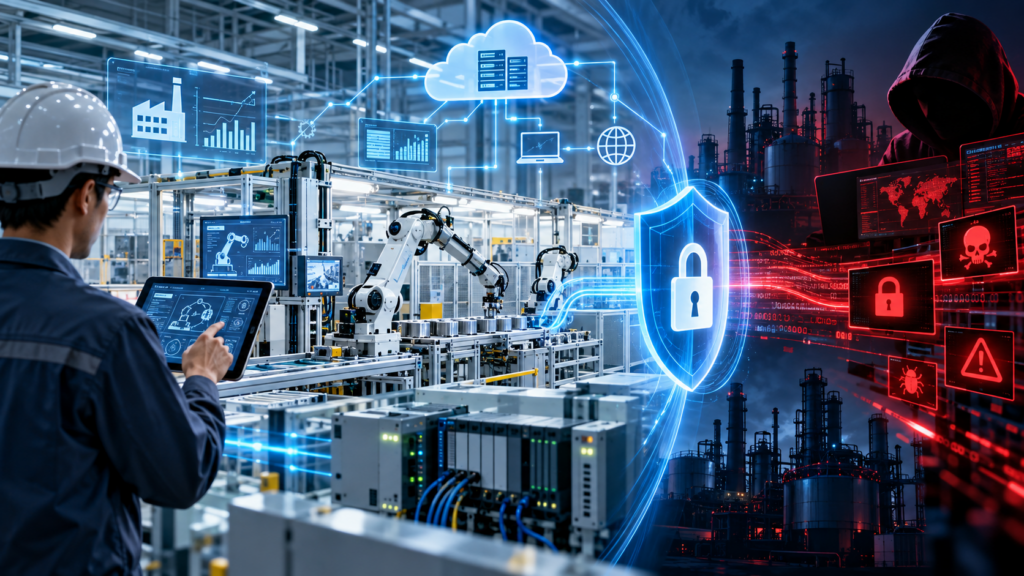
近年、製造業ではDX(デジタルトランスフォーメーション)の進展に伴い、工場設備とITシステムを連携させる取り組みが広がっています。生産設備の稼働データを収集して生産性向上や品質改善に活用するだけでなく、クラウドサービスを利用した設備監視や遠隔保守なども導入されるようになりました。
一方で、従来は外部ネットワークから分離されていた工場環境が、社内ITネットワークやインターネットと接続される機会も増えています。この環境変化に伴い、サイバー攻撃の対象は従来のITシステムにとどまらず、工場設備や制御システムなどのOT(Operational Technology)領域へも広がっています。
OT環境では、ランサムウェアによる操業影響に加え、制御システムを標的としたマルウェアや、制御データの改ざんにつながる攻撃も確認されており、OT特有のリスクが現実的な課題になっています。ただし、すべての工場や設備が同じリスクを抱えているわけではありません。ネットワーク構成、設備の種類、運用体制によって、必要な対策や優先順位は異なります。
本記事では、OTセキュリティの最新動向として、ITシステムとの設計思想の違い、OT環境を狙う主な攻撃手口、レガシー設備が抱えるリスクを整理したうえで、現場の負担を抑えながら段階的に進められる現実的な対策を解説します。
OTセキュリティとは、工場やプラント、物流施設、社会インフラなどで利用される制御システムや設備ネットワークを、サイバー攻撃や不正操作、誤操作から守るための取り組みです。
OTには、設備を自動制御するPLC、生産ライン全体を監視・制御するSCADA、作業者が設備を操作するHMI、各種センサーや制御機器などが含まれます。これらは単なる情報処理システムではなく、実際の設備や生産工程と密接に結びついている点が特徴です。
そのため、OTセキュリティでは情報漏えいを防ぐだけでなく、設備の安全性、安定稼働、品質、現場作業者の安全、サプライチェーンへの影響まで含めて考える必要があります。
ITシステムとOTシステムは、どちらも企業活動を支える重要な基盤ですが、目的や設計思想、更新サイクル、トラブル発生時の影響範囲に違いがあります。
ITシステムは、企業活動における情報処理、データ管理、業務効率化を目的としたシステムです。社内業務システム、電子メール、ファイルサーバー、ERP(企業資源計画)、クラウドサービスなどが該当します。
ITシステムでは、顧客情報、機密情報、契約情報、財務情報などの情報資産を安全に利活用することが重要です。情報セキュリティの基本要素である機密性・完全性・可用性のうち、機密性や完全性を重視する場面が多く、不正アクセスや情報漏えいを防ぐための対策が中心になります。
近年では、社内外の境界だけに依存しないゼロトラストの考え方や、多要素認証(MFA)、クラウド利用を前提としたアクセス管理などが重要な対策として広がっています。
OTシステムは、工場やプラントなどの物理的な設備を監視・制御するためのシステムです。PLC、SCADA、HMI、DCS、センサー、制御機器などがこれに該当します。
OTシステムで特に重視されるのは、設備を安全かつ安定して稼働させることです。設備停止が生産ラインの停止、品質不良、出荷遅延、現場の安全リスクにつながる場合があるため、ITシステムのように「脆弱性が見つかったらすぐに更新する」という運用をそのまま適用できないことがあります。
| 項目 | ITシステム | OTシステム |
| 主な目的 | 情報処理、業務効率化、情報資産の保護 | 設備の監視・制御、安定稼働、安全確保 |
| 重視される要素 | 機密性・完全性を重視する場面が多い | 安全性・可用性・リアルタイム性を重視する場面が多い |
| 更新サイクル | 数年単位で更新されることが多い | 10年から20年以上利用されることもある |
| パッチ適用 | 比較的迅速な適用が求められる | 設備影響を検証し、計画停止に合わせて慎重に実施することが多い |
| 障害時の影響 | 情報漏えい、業務システム停止、顧客対応や取引への影響 | 操業停止、設備の意図しない動作、品質・安全・供給への影響 |
このように、ITとOTでは優先順位や運用上の制約が異なります。OT環境にIT向けのルールを無理に押し当てるのではなく、現場の可用性や安全性を維持しながらリスクを低減する保護アプローチが必要です。
近年のOT環境に対するサイバー攻撃は、必ずしも高度な制御システム攻撃だけではありません。実際には、IT環境と同様に、メール、脆弱性、リモート接続、外部媒体、管理不足などをきっかけに侵入されるケースもあります。
製造業では、ランサムウェアによる攻撃が特に注意されています。攻撃対象が直接PLCや制御機器でなくても、生産管理システム、設備監視システム、ファイルサーバー、受発注システムなどが利用できなくなることで、操業へ影響が出る可能性があります。
ランサムウェアに感染した場合でも、必ず設備制御そのものが停止するわけではありません。しかし、生産指示、生産管理データ、設備監視画面、品質管理データなどが利用できなくなれば、安全確認や影響範囲の調査、復旧作業のために一時的な操業停止を判断するケースもあります。
攻撃者は、システムやネットワーク機器に存在する脆弱性を利用して侵入を試みます。IT環境では、修正プログラムの適用によってリスク低減を図ることが一般的ですが、OT環境では設備停止のリスクやメーカーによる動作確認が必要となるため、すぐに更新できない場合があります。
その結果、古いOSやソフトウェアを利用している環境では、既知の脆弱性が残った状態で運用される可能性があります。更新管理だけに依存せず、ネットワーク分離、アクセス制御、通信監視などを組み合わせることが重要です。
製造現場では、設備メーカーや保守事業者が遠隔からメンテナンスを行うケースがあります。遠隔保守は迅速な対応や作業効率向上につながる一方、接続環境が適切に管理されていない場合、不正アクセスの経路となる可能性があります。
例えば、以下のような管理不足がリスクにつながります。
リモート接続を利用する場合は、多要素認証、接続元制限、利用履歴の取得、必要な時だけ接続を許可する運用などを組み合わせることが有効です。
OT環境では、設備メンテナンスやデータ移行のためにUSBメモリや保守用パソコンが利用される場合があります。外部媒体や持ち込み端末がマルウェアに感染していると、工場ネットワークへ侵入するきっかけになり得ます。
過去には、インターネットへ直接接続されていない制御環境であっても、外部媒体を経由して感染した事例が公表されています。「外部インターネットに接続していないから安全」と判断するのではなく、設備へ接触する経路全体を管理することが重要です。
OTセキュリティを検討するうえで大きな課題となるのが、長年稼働を続けているレガシーシステムの存在です。工場設備は一度導入すると長期間利用されることが多く、OS、制御ソフトウェア、通信プロトコル、ハードウェアが古いまま運用されるケースもあります。
ただし、古い設備を利用していること自体が直ちに危険というわけではありません。ネットワークの構成、外部接続の有無、アクセス制御、監視体制、保守運用によってリスクの大きさは変わります。重要なのは、自社の環境にどのようなリスクがあるのかを把握し、補完策を講じることです。
工場内では、サポートが終了したWindows 7やWindows XPなどのOSが、制御用PCとして稼働しているケースがあります。これらのOSには新たなセキュリティパッチが提供されないため、既知の脆弱性が残りやすく、ネットワーク分離やアクセス制御などの補完策を講じない場合、攻撃リスクが高まります。
OSだけでなく、制御システムや物理的な製造装置そのもののメーカーサポートが終了している場合もあります。最新のウイルス対策ソフトや監視ツールを導入しようとしても、古いシステム側が対応していない場合があり、現代的な対策をそのまま適用できないことがあります。
古い産業用プロトコルの中には、外部からのサイバー攻撃を前提として設計されておらず、暗号化や認証機能が十分でないものもあります。ネットワーク内部に侵入された場合、通信の盗聴や不正なコマンド送信につながるリスクがあります。
レガシーシステムでは、インシデント発生時の復旧が長期化する可能性があります。古い設備では代替部品の調達が難しかったり、当時の設計書や設定情報が十分に残っていなかったりすることがあります。その結果、復旧作業に時間を要し、操業停止による損失や顧客対応の負担が大きくなる場合があります。
また、製造業はサプライチェーンと密接に結びついています。自社の設備停止が部品供給の遅れにつながったり、保守端末や外部接続環境を通じて取引先へ影響が及んだりする可能性もあります。OTセキュリティは、自社工場だけでなく、取引先や顧客への影響も含めて考える必要があります。
OTセキュリティでは、すべての対策を一度に完璧に実施しようとする必要はありません。予算や人員が限られる中では、自社の工場の実態に合わせて、できるところから段階的に進めることが現実的です。
ここでは、現場の負担を抑えながらリスク低減につなげるためのステップを整理します。
セキュリティ対策の第一歩は、自社の工場にどのような機器があり、どのように接続されているかを把握することです。高額なツールをすぐに導入する前に、まずは資産台帳とネットワーク構成の整理から始めます。
ネットワークに接続されているPC、PLC、サーバー、制御機器、ネットワーク機器を洗い出し、OSのバージョン、サポート状況、接続先、管理者、保守担当者をリスト化します。あわせて、現地の配線や無許可の接続機器、過去に設置されたルーターなども確認し、ネットワーク全体像を可視化します。
現状が把握できたら、外部からの侵入経路を減らす対策を進めます。ITネットワークとOTネットワークを必要以上に接続せず、ファイアウォールやDMZを活用して通信経路を制御します。
リモート保守環境については、常時接続を避け、必要な時だけ接続を許可する運用、多要素認証、接続元制限、共通アカウントの廃止、接続ログの取得を検討します。USBメモリや保守用PCについても、利用申請、接続前スキャン、許可端末の限定などのルールを整備します。
OTネットワークでは、通常時の通信パターンが比較的固定されている場合があります。そのため、通常とは異なる端末接続、想定外の通信、外部への不審なデータ送信などを監視することで、侵入や異常の兆候に気づきやすくなります。
すべての侵入を100%防ぐことは困難です。だからこそ、侵入後の早期検知、影響範囲の把握、初動対応を行える体制を整えることが重要です。
OT環境でも、OSやソフトウェアの更新は重要です。ただし、設備への影響を確認せずに更新すると、設備停止や意図しない動作につながる可能性があります。設備メーカーやシステムベンダーと連携し、検証環境や計画停止のタイミングに合わせて慎重に実施します。
また、復旧に備えて設定情報、プログラム、操作手順、ネットワーク構成図、バックアップデータを整理しておくことも重要です。バックアップは取得するだけでなく、復旧手順を確認し、必要に応じてテストしておく必要があります。
技術的な対策だけでなく、インシデントが発生した際に現場がどう動くかを事前に決めておくことも重要です。不審な挙動を検知した場合の連絡先、初動判断、設備停止の判断者、外部ベンダーや関係部署との連携方法を整理します。
「どのLANケーブルを抜くべきか」「どの設備を止めてよいのか」「誰に第一報を入れるのか」といった現場レベルの手順まで確認しておくことで、万が一の際の混乱を抑えやすくなります。
OTセキュリティ対策を整理する際には、NIST SP 800-82やIEC 62443などの国際的なガイドライン・規格を参照することも有効です。NIST SP 800-82はOTセキュリティに関する実務的なガイドであり、IEC 62443は産業オートメーションおよび制御システムのセキュリティを扱う標準群です。
これらは多くの場合、企業が自社の対策を検討する際の参照枠組みとして活用されます。ただし、業界や取引条件によっては、準拠状況や考え方を求められる場合もあるため、自社の事業環境に合わせて確認することが重要です。
「すべてを一度に満たす」ことを目的にするのではなく、自社の現在地を知るためのものさしとして活用し、今年は資産管理、次は境界防御、その次は監視体制というように、中長期のロードマップへ落とし込むことが現実的です。
OTセキュリティは、製造業におけるDXの進展やネットワーク接続の拡大に伴い、重要性が高まっている分野です。従来、工場設備は外部ネットワークから分離され、サイバー攻撃の影響を受けにくい環境と考えられてきました。しかし現在では、設備データの活用、遠隔監視、クラウド連携、リモート保守などにより、ITシステムとの接点が増えています。
OT環境では、ITと同じ考え方でセキュリティ対策を進めるだけでは十分ではない場合があります。設備の安全性や安定稼働を維持しながら、ネットワーク分離、アクセス管理、通信監視、更新管理、バックアップ、インシデント対応体制を段階的に整えることが重要です。
まずは自社の工場ネットワークや制御システムの構成を把握し、どの設備が接続されているのか、どのような通信が発生しているのか、どこに外部接続や保守経路があるのかを整理することが、効果的な対策の第一歩です。
古い設備を利用している場合でも、すぐに全面的な更新を行うことだけが解決策ではありません。現在の環境に合わせた補完策を組み合わせることで、リスク低減を図ることは可能です。
OT環境の設計や運用、セキュリティ対策の進め方に課題を感じている場合は、制御システムや情報セキュリティに関する知見を持つ専門家へ相談しながら、段階的に対策を進めることも有効です。
・IPA(情報処理推進機構)
https://www.ipa.go.jp/
・NIST SP 800-82 Rev.3 Guide to Operational Technology (OT) Security
https://csrc.nist.gov/pubs/sp/800/82/r3/final
・IEC 62443(産業オートメーションおよび制御システム向けセキュリティ規格)
https://www.iec.ch/