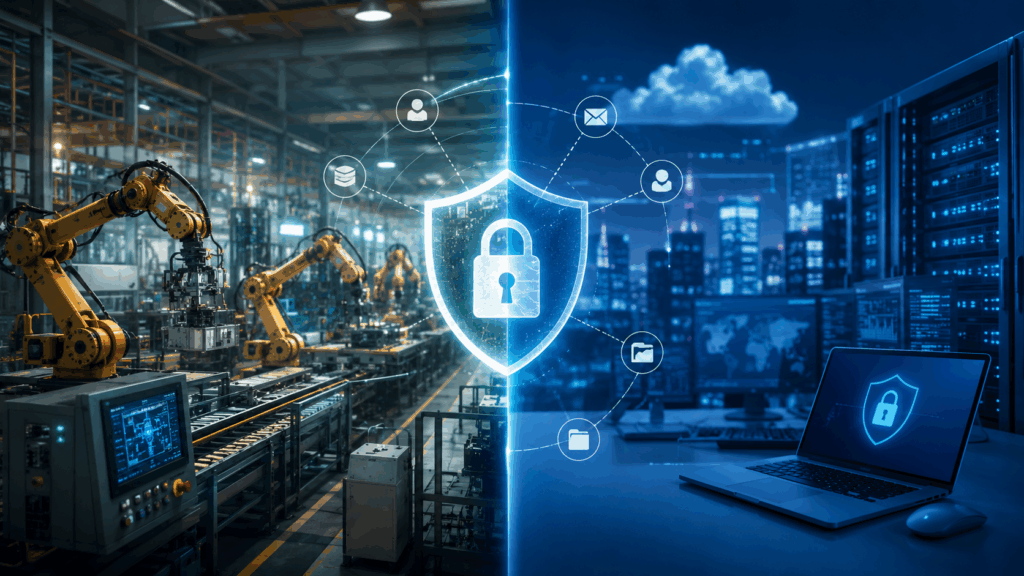
DXの進展により、製造業では工場設備とITシステム、クラウドサービスを連携させる取り組みが広がっています。設備の稼働状況や生産データを収集・分析することで、生産性向上や品質改善につなげられる一方、これまで外部ネットワークと分離されていた工場設備が、社内ネットワークや外部サービスと接続されるケースも増えています。
その結果、製造現場や社会インフラを支える産業ネットワークにおいても、サイバーセキュリティ対策の重要性が高まっています。ただし、産業ネットワークは一般的なITネットワークとは目的や設計思想が異なります。IT向けの対策をそのまま適用するだけでは、十分な効果が得られないだけでなく、設備の安定稼働に影響する場合もあります。
本記事では、産業ネットワークとITネットワークの違いを整理したうえで、情報セキュリティの観点から想定されるリスクと、実務で検討すべき主な対策を解説します。
産業ネットワークとは、工場、プラント、物流施設、エネルギー設備などに設置された機械や設備を監視・制御するためのネットワークです。一般的には、OT(Operational Technology:設備や機械を運用・制御するための技術)の領域に分類されます。
OT環境には、PLC、SCADA、HMI、センサー、制御機器、産業用PCなどが含まれます。これらは生産ラインや設備の動作に直接関わるため、単に通信できればよいのではなく、設備を安全かつ安定して稼働させることが最も重要です。
また、工場設備は一度導入すると10年以上利用されることも多く、PCや一般的な業務システムのように短いサイクルで更新できない場合があります。そのため、OT環境ではリアルタイム性、可用性、安全性、既存設備との互換性を考慮した運用が求められます。
ITネットワークとは、企業の経営管理や業務遂行を支える情報システムを接続するためのネットワークです。社内LAN、メール、ファイルサーバー、基幹業務システム、クラウドサービス、SaaS、IaaSなどが該当します。
ITネットワークでは、顧客情報、契約情報、営業情報、技術情報、従業員情報などの情報資産を安全かつ効率的に利用することが重要です。そのため、情報セキュリティの基本である機密性、完全性、可用性のうち、特に機密性や完全性を重視する場面が多くあります。
近年は、クラウド利用やテレワークの普及により、従来の「社内は安全、社外は危険」とする境界型防御だけでは十分に対応しにくくなっています。そのため、ゼロトラストの考え方や、多要素認証(MFA)、ID管理、端末管理、ログ監視などの対策が重要性を増しています。
産業ネットワークとITネットワークは、どちらも機器やシステムを接続する基盤ですが、目的、守る対象、運用の考え方、トラブル発生時の影響が異なります。主な違いを整理すると、次のようになります。
| 比較項目 | 産業ネットワーク(OT) | ITネットワーク |
| 主な目的 | 設備や機械を安全・安定的に稼働させる | 情報資産を安全かつ効率的に利用する |
| 重視されやすい要素 | 安全性、可用性、リアルタイム性、継続稼働 | 機密性、完全性、利便性、業務効率 |
| 主な構成要素 | PLC、SCADA、HMI、センサー、制御機器 | PC、サーバー、メール、クラウド、業務システム |
| 更新サイクル | 10年以上の長期運用も多く、検証後に計画停止で更新 | 数年単位の更新や迅速なパッチ適用が行われやすい |
| 障害時の影響 | 生産停止、設備停止、品質影響、現場安全への影響 | 情報漏えい、業務停止、顧客対応やサプライチェーンへの影響 |
| 対策の考え方 | 止めない・誤動作させないことを前提に多層防御を設計 | 脆弱性対応、アクセス制御、監視、迅速な更新を重視 |
情報セキュリティには、機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)という3要素があります。ITネットワークと産業ネットワークでは、この3要素のどれを特に重視するかに違いがあります。
一般に、ITネットワークでは情報漏えいや不正改ざんが企業の信用や法的責任に直結するため、機密性や完全性が重視される場面が多くあります。一方、産業ネットワークでは、生産設備や制御システムを安全に動かし続ける必要があるため、可用性や安全性を優先して設計・運用されることが多くあります。
ただし、OTでは機密性が不要、ITでは可用性が不要という意味ではありません。両者とも3要素すべてが重要であり、そのうえで業務目的に応じた優先順位が異なると理解することが大切です。
産業ネットワークの障害は、ネットワーク上の問題にとどまらず、生産ラインの停止、設備の制御不能、品質不良、出荷遅延、現場の安全リスクなど、物理世界の業務に直接影響する可能性があります。
ITネットワークの障害は、主に情報漏えいやメール、ファイルサーバー、基幹システムなどの停止として現れます。ただし、近年はITシステムが受発注、物流、決済、顧客対応、製造指示などと密接に連携しているため、IT側の障害であっても事業運営やサプライチェーンに大きな影響が及ぶ可能性があります。
つまり、OTとITは影響の出方に違いはあるものの、DXが進んだ現在では完全に切り離して考えることはできません。IT側のインシデントがOT側へ波及することもあれば、OT側の停止が経営全体のリスクになることもあります。
ITネットワークでは、PC、サーバー、ソフトウェア、クラウドサービスの更新が比較的短いサイクルで行われます。脆弱性が発見された場合には、業務影響を考慮しつつも、迅速なパッチ適用や設定変更が求められます。
一方、産業ネットワークでは、制御機器や設備が長期間利用されることが多く、最新OSや最新ソフトウェアへ容易に変更できない場合があります。パッチ適用や設定変更によって設備が意図しない挙動をするリスクもあるため、設備メーカーやシステムベンダーによる検証を行い、計画停止のタイミングに合わせて慎重に更新することが一般的です。
ITシステムでは、脆弱性が確認された場合、早期に更新プログラムを適用することが基本的な対策とされています。しかし、産業ネットワークでは、この考え方をそのまま適用できない場合があります。
たとえば、制御システムにパッチを適用した結果、PLCやHMIとの通信に影響が出る、設備の監視画面が正常に動作しなくなる、生産工程に影響が出る、といったリスクが考えられます。そのため、OT環境では「すぐに更新する」だけではなく、「安定稼働を維持しながら、どのようにリスクを下げるか」を検討する必要があります。
また、一般的なIT向けのウイルス対策ソフトやEDRを制御端末へ導入する場合でも、CPU負荷や通信遅延、既存アプリケーションとの相性を確認する必要があります。脆弱性スキャンや資産調査も、方法によっては制御機器へ負荷を与える可能性があるため、OT環境に適した手順で実施することが重要です。
更新をすぐに適用できない場合でも、対策を先送りにするのではなく、代替策を組み合わせてリスクを下げることが重要です。たとえば、ネットワーク分離、通信制御、アクセス制御、監視、バックアップ、保守端末の管理などを組み合わせることで、単一の対策に依存しない防御を構築できます。
OT環境では、安易に停止できない物理設備を扱うからこそ、可用性を維持しながらリスクを低減する多層防御の考え方が不可欠です。
産業ネットワークへのセキュリティ対策が十分でない場合、情報漏えいだけでなく、生産設備の停止や復旧作業による業務影響など、事業継続に関わるリスクが発生する可能性があります。リスクの大きさは、設備構成、ネットワークの接続状況、保守体制、実施している対策によって異なります。
産業ネットワークがサイバー攻撃を受けた場合、設備を制御するシステムや生産管理システムが利用できなくなり、生産活動へ影響が及ぶ可能性があります。
ランサムウェアに感染した場合には、生産指示や製造データを確認できない、設備の監視画面が利用できない、品質管理に必要なデータへアクセスできない、出荷や在庫管理に影響が出る、といった事態が想定されます。
ただし、サイバー攻撃を受けた場合でも、必ず設備そのものが破損したり、長期間停止したりするわけではありません。実際には、安全確認や影響範囲の調査を目的として、事業者が一時的な設備停止を判断するケースもあります。
PLCやSCADAなどの制御システムが不正アクセスを受けた場合、設備の設定値変更、監視情報の改ざん、製造工程への影響などが発生する可能性があります。
特に、管理者権限が適切に制限されていない場合や、外部保守用の接続経路が十分に管理されていない場合、攻撃者が内部で権限を拡大し、影響範囲を広げるリスクがあります。
製造業では、自社だけでなく、取引先、委託先、保守事業者、設備メーカー、システムベンダーなど複数の企業が設備運用に関与します。そのため、外部接続環境や保守端末が攻撃経路となり、自社の産業ネットワークへ影響が及ぶ可能性があります。
自社設備だけでなく、リモート保守環境、外部接続先、委託先の管理状況を含めて確認することが重要です。
サイバー攻撃による被害が発生した場合、システム復旧だけでなく、原因調査、安全確認、再発防止策の検討、関係部署や取引先との調整、場合によっては顧客・行政・関係機関への報告など、多くの対応が必要になります。
OT環境では、復旧後に設備が安全に稼働するかを確認する必要があるため、ITシステムの復旧だけでは対応が完了しない点にも注意が必要です。
Stuxnet:2010年頃に確認されたStuxnetは、産業用制御システムを狙った代表的なマルウェアとして知られています。USBメモリなどの外部媒体が感染経路の一部として利用されたとされ、インターネットに直接接続していない環境でも、持ち込み媒体や保守端末を通じてリスクが入り込む可能性を示した事例としてよく取り上げられます。
Colonial Pipeline:2021年には、米国のColonial Pipelineがランサムウェア攻撃を受け、事業者がパイプライン運用を一時停止したことで燃料供給に影響が生じました。この事例では、制御システムへの直接攻撃ではなく、ITシステムへの侵入をきっかけに事業継続上の判断として運用停止が行われたとされています。ITとOTが連携する環境では、情報システム側のセキュリティ対策もOTの安定稼働に関係することを示しています。
産業ネットワークでは、設備の安定稼働を前提として、複数の対策を組み合わせることが重要です。ここでは、代表的な対策を整理します。
ファイアウォールやDMZを活用し、社内業務を行うITネットワークやインターネットと、工場設備を制御するOTネットワークの通信経路を限定します。
設備データをIT側へ共有する必要がある場合でも、必要な通信だけを許可し、双方向の自由な通信を避けることで、IT側で発生したランサムウェア感染や不正アクセスがOT側へ波及するリスクを低減できます。
対策の出発点は、自社の産業ネットワークに何が接続されているかを把握することです。PLC、HMI、SCADA、産業用PC、保守端末、ネットワーク機器、外部接続回線、クラウド連携、USB利用状況などを整理します。
古いOSやサポート切れ機器、管理者不明の端末、不要な通信経路が残っている場合、それ自体がリスクになります。資産管理台帳やネットワーク構成図を整備し、現状を可視化することが重要です。
利用者や保守事業者に対して、業務上必要な最小限の権限だけを付与します。共有アカウントの利用を避け、利用者ごとのID管理、強固な認証、操作権限の制限、接続ログの取得を行います。
リモート保守を行う場合には、多要素認証、接続時間の制限、承認制、接続元の制限、作業ログの確認などを組み合わせることで、不正利用や過剰な権限付与を防ぎます。
産業ネットワークは、ITネットワークと比べて通信先や通信パターンが比較的固定されている場合があります。そのため、通常時とは異なる通信、未許可端末の接続、異常なデータ送信、想定外のプロトコル利用などを検知する監視が有効です。
侵入を100%防ぐことはできないため、侵入後の早期検知と初動対応が重要です。監視結果を誰が確認し、異常を検知した際にどの部署へ連絡するのかも、あらかじめ決めておく必要があります。
「インターネットに接続していないから安全」という考え方は危険です。USBメモリ、外付け媒体、保守端末、持ち込みPCを経由してマルウェアが侵入する可能性があります。
記録媒体や保守端末については、事前申請、利用可能な端末の限定、マルウェアスキャン、接続先の制限、利用後の確認などのルールを定め、現場で運用できる形に落とし込むことが重要です。
OSやソフトウェアの更新は重要ですが、OT環境では設備への影響を確認したうえで実施する必要があります。設備メーカーやシステムベンダーと連携し、検証環境での確認や計画停止のタイミングに合わせた更新を行います。
すぐにパッチを適用できない場合は、通信制限、アクセス制御、監視強化、脆弱な機器の隔離など、代替策を検討します。
ランサムウェアや設定破損に備え、制御システムの設定情報、HMI画面、PLCプログラム、重要な生産データなどのバックアップを取得し、復旧手順を確認しておくことが重要です。
また、インシデント発生時に、情報システム部門、製造部門、設備保全部門、経営層、ベンダー、取引先がどのように連携するかを事前に整理しておく必要があります。OT環境では、安全確認と事業継続判断が重要になるため、IT部門だけで完結しない体制づくりが求められます。
産業ネットワークのセキュリティを検討する際には、NIST SP 800-82 Rev.3やIEC 62443など、OT環境を前提としたガイドライン・規格を参照することも有効です。
NIST SP 800-82 Rev.3はOTセキュリティの考え方や対策を整理したガイドであり、IEC 62443は産業オートメーションおよび制御システム向けのセキュリティ規格群です。自社の設備構成や業種に応じて、これらを参考にリスク評価や対策計画を進めるとよいでしょう。
産業ネットワークのセキュリティ対策は、最初からすべてを完璧に整える必要はありません。まずは、自社の設備構成やネットワーク接続状況を把握し、どこにリスクがあるかを整理することが第一歩です。
特に、ITネットワークとOTネットワークの接続点、リモート保守の経路、外部事業者の接続方法、USBメモリや保守端末の利用実態、古いOSやサポート切れ機器の有無、ログの取得状況を確認することが重要です。
そのうえで、リスクが高い領域から優先順位を付けて対策を進めます。たとえば、ネットワーク分離や不要な通信の遮断、管理者権限の見直し、保守端末のルール整備、バックアップ確認など、比較的着手しやすい対策から始めることも有効です。
産業ネットワークとITネットワークは、どちらも企業活動を支える重要な基盤ですが、目的や設計思想には違いがあります。ITネットワークでは情報資産の保護や業務効率が重視される一方、産業ネットワークでは設備の安全性や安定稼働を維持することが優先されます。
そのため、IT向けのセキュリティ対策をそのままOTへ適用するだけでは十分とはいえない場合があります。OT環境では、設備への影響を考慮しながら、ネットワーク分離、アクセス管理、通信監視、保守端末管理、計画的な更新、バックアップ、インシデント対応を組み合わせることが重要です。
DXの進展により、ITとOTはますます連携するようになっています。だからこそ、両者を切り離して考えるのではなく、接続点や運用実態を把握し、IT側のリスクがOT側へ波及しないように多層的な対策を講じる必要があります。
まずは、自社の産業ネットワークとITネットワークの接続状況、設備構成、運用ルールを整理し、どのようなリスクが存在するのかを把握することが、効果的なセキュリティ対策の第一歩です。OT環境の設計や運用、セキュリティ対策の進め方に課題を感じている場合は、制御システムや情報セキュリティに関する知見を持つ専門家へ相談しながら、自社に適した対策を検討することも有効です。
・IPA(情報処理推進機構)
https://www.ipa.go.jp/
・NIST SP 800-82 Rev.3 Guide to Operational Technology (OT) Security
https://csrc.nist.gov/pubs/sp/800/82/r3/final
・IEC 62443(産業オートメーションおよび制御システム向けセキュリティ規格)